
Het komt je vast bekend voor: je krijgt op je laptop een melding over een beschikbare update. Je klikt op “later herinneren”, omdat je net zo goed bezig was met werk. Hoewel het onschuldig lijkt, kan dit voor best grotere problemen zorgen.
Ook in een van onze casestudies speelde dit probleem. Een maatschappelijke organisatie stond voor de keuze om WordPress direct up-to-date te brengen of eerst een aantal dingen te veranderen die de compatibiliteit met de website zouden verbeteren. De organisatie besloot de update uit te stellen en uiteindelijk werd de website gehackt. Deze situatie laat zien hoe lastig het kan zijn om de juiste afweging te maken.
Maar wat kon de organisatie dan anders doen?
Wat doet een software-update eigenlijk?
Allereerst is het belangrijk om te begrijpen wat zo’n software-update nou eigenlijk doet. Software-updates zijn aanpassingen aan al bestaande software. Ze kunnen fouten oplossen, prestaties verbeteren, nieuwe functies toevoegen of beveiligingsproblemen verhelpen. Vooral dat laatste is belangrijk. Het is namelijk zo dat alle software kwetsbaarheden heeft die aanvallers kunnen misbruiken om toegang te krijgen tot systemen. Wanneer een leverancier een kwetsbaarheid ontdekt, kan deze een beveiligingsupdate uitbrengen.
Wat gebeurt er als je niet update?
Bij 32% van de cyberaanvallen wordt gebruikgemaakt van kwetsbaarheden waarvoor nog geen patch is geïnstalleerd (Thiyagarajan et al., 2025).
Naast cyberaanvallen kunnen er ook andere problemen ontstaan, zoals verouderde software die kan vastlopen of trager kan worden en programma’s en apparaten die problemen kunnen krijgen met nieuwe technologie. Het uitstellen van updates zorgt er dus voor dat na verloop van tijd het systeem minder veilig en minder stabiel wordt.
Waarom stellen mensen updates dan toch uit?
Daar zijn verschillende redenen voor. Een update zal niet alleen extra tijd kosten, maar kan er ook voor zorgen dat belangrijke functies anders gaan werken. Wat ook kan gebeuren, en wat we zien in onze casestudie, is dat een update voor compatibiliteitsproblemen kan zorgen.
Verder stellen gebruikers updates uit omdat ze 1) tevreden zijn met de huidige software, 2) veranderingen in de bediening niet mooi vinden, 3) niet weten waar de software voor is (Vaniea & Rashidi, 2016).
Het uitstellen van de updates komt dus niet altijd voort uit onverschilligheid. Soms proberen gebruikers en organisaties juist te voorkomen dat iets wat goed werkt kapotgaat. Toch betekent dit niet dat een update onbeperkt kan worden uitgesteld.
Maar hoe pak je dit aan?
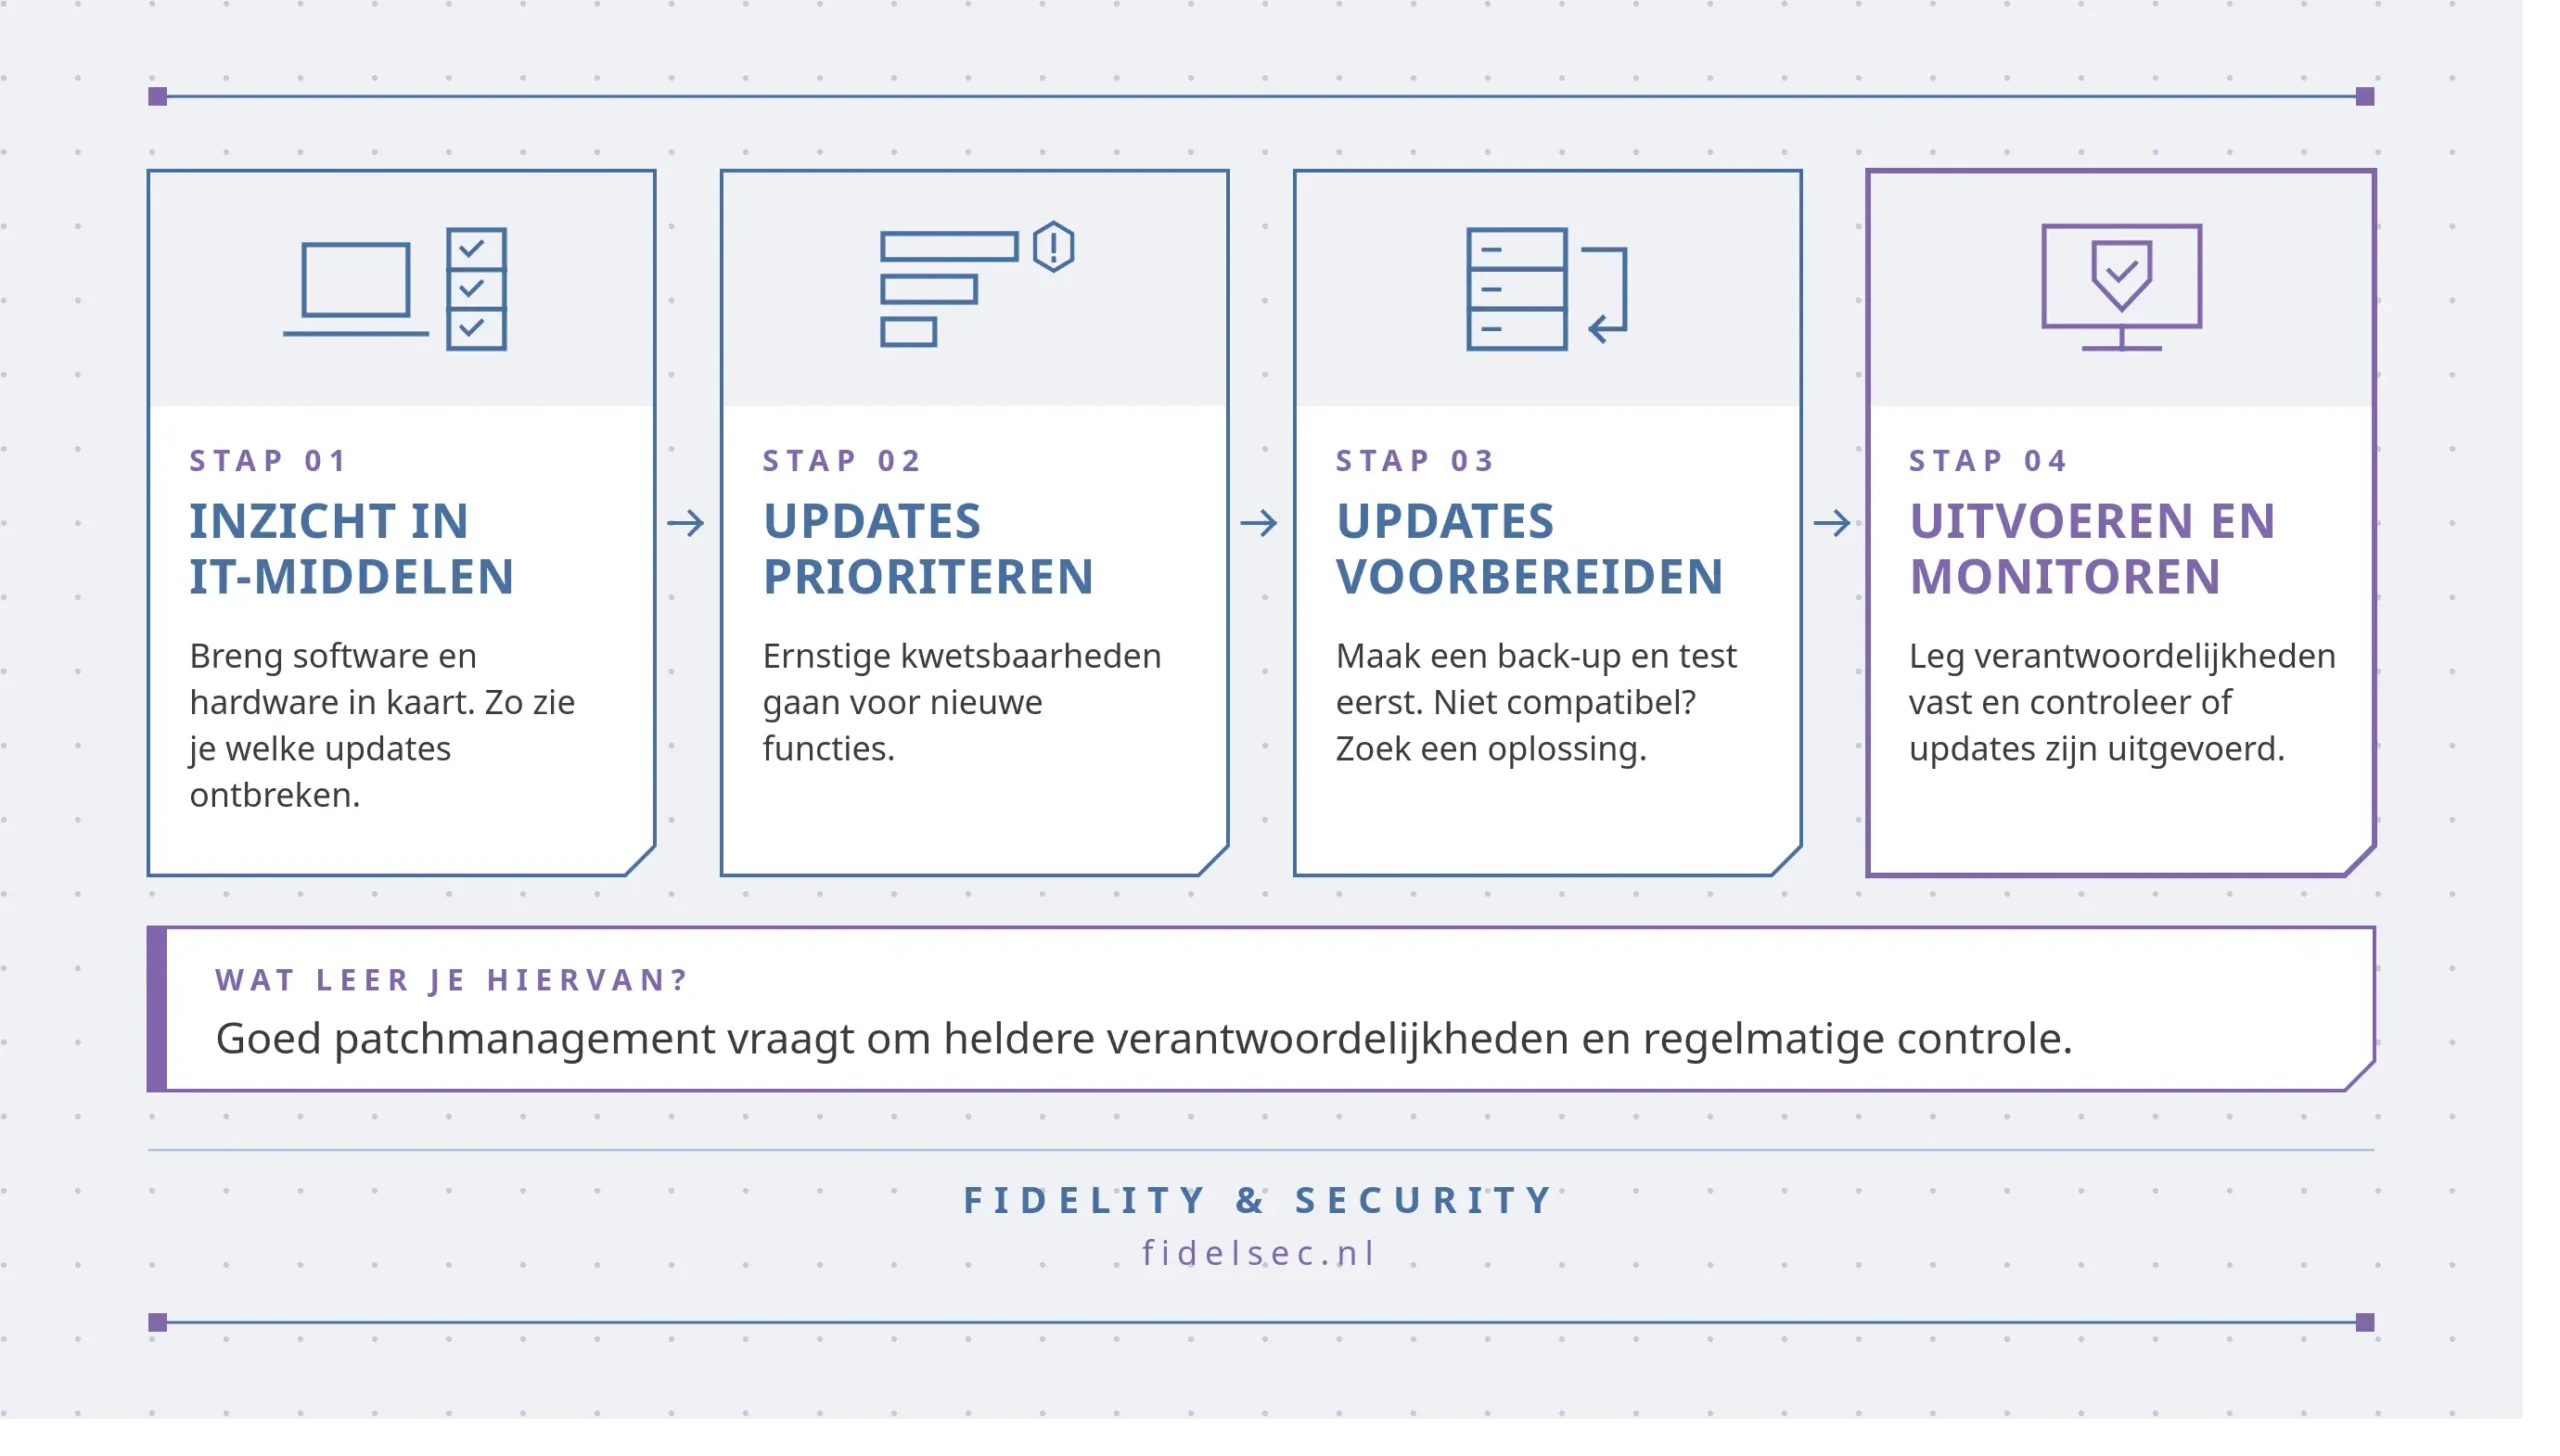
De update van de software vraagt om een duidelijke aanpak. Dit wordt ook wel patchmanagement genoemd: het proces waarbij een organisatie patches, updates en upgrades identificeert, prioriteert, verkrijgt, installeert en controleert of deze correct zijn geïnstalleerd (Souppaya & Scarfone, 2022). Een goed patchmanagement begint met inzicht in de IT-middelen van de organisatie. Bijvoorbeeld de software en hardware die gebruikt worden. Met dit overzicht kan worden gekeken welke patches beschikbaar zijn en welke er nog missen.
Vervolgens moet worden beoordeeld welke updates de meeste haast hebben. Een update voor een serieuze kwetsbaarheid verdient bijvoorbeeld meer prioriteit dan een update die alleen een nieuwe functie toevoegt. Hierna is het belangrijk om de updates zorgvuldig voor te bereiden. Ook nieuwe updates kunnen namelijk problemen veroorzaken. Om dit te voorkomen kan vooraf een back-up worden gemaakt en een testomgeving worden ingericht om de update eerst veilig uit te proberen.
Maar wat als een update niet compatibel is met een bestaand onderdeel? Dan moet er actief naar een oplossing worden gezocht. Het desbetreffende onderdeel moet worden vervangen of bijgewerkt. Als dat niet direct mogelijk is, kunnen tijdelijke beveiligingsmaatregelen helpen om het risico te beperken. Het kan best een lastig dilemma zijn waar je als organisatie voor komt te staan, maar de risico’s van het niet installeren van de update kunnen uiteindelijk groter zijn dan de mogelijke uitdagingen die de update met zich meebrengt.
Een patchmanagement vraagt om een duidelijk proces en heldere verantwoordelijkheden. Iemand moet bijhouden welke updates beschikbaar zijn en of ze daadwerkelijk zijn uitgevoerd. Dit kan een organisatie zelf regelen, maar ook met hulp van een externe partner. FidelSec ondersteunt organisaties hierbij graag, van het opzetten van een passend patchmanagement tot het onderhouden en monitoren ervan.
Conclusie
Software-updates uitstellen lijkt soms de veiligste keuze, vooral wanneer de update andere uitdagingen kan meebrengen. Maar niets doen brengt nog grotere risico’s met zich mee. De oplossing is daarom niet om updates over te slaan, maar om ze op een verantwoorde manier uit te voeren en problemen actief aan te pakken.
En als je denkt: ‘Mijn organisatie is toch niet zo groot, waarom zouden cybercriminelen mij willen hacken?’ Dan is het antwoord: cybercriminelen zoeken niet altijd naar een specifiek doelwit. Geautomatiseerde software scant voortdurend systemen op kwetsbaarheden die kunnen worden misbruikt. Zoals Muhammed Akbulut (2026), medeoprichter van FidelSec en ervaren cybersecurityexpert, het verwoordt in “Vijfentwintig jaar zonder monitoring: zit jij in de 40%?”: “Je hoeft geen specifiek doelwit te zijn om slachtoffer te worden van een cyberaanval. Je hoeft alleen bereikbaar te zijn.”
Tips
Een goed updatebeleid en professionele ondersteuning bij het uitvoeren daarvan helpen organisaties om die bereikbaarheid niet onnodig in een risico te laten veranderen.
Gerelateerd aan: Case studie: Incident Response Maatschappelijke organisatie
Bronnen
- Akbulut, M. (2026, May 18). Vijfentwintig jaar zonder monitoring: zit jij in de 40%?. FidelSec. https://fidelsec.nl/blog/2026/05/18/vijfentwintig-jaar-zonder-monitoring-zit-jij-in-de-40/
- Gogulakrishnan Thiyagarajan, Vinay Bist, & Prabhudarshi Nayak. (2025). The hidden dangers of outdated software: A cyber security perspective. International Journal of Scientific Research in Computer Science, Engineering and Information Technology, 11(2), 2925–2938. https://doi.org/10.32628/cseit25112772
- Souppaya, M., & Scarfone, K. (2022). Guide to Enterprise Patch Management Planning: https://doi.org/10.6028/nist.sp.800-40r4
- Vaniea, K., & Rashidi, Y. (2016). Tales of software updates. Proceedings of the 2016 CHI Conference on Human Factors in Computing Systems, 3215–3226. https://doi.org/10.1145/2858036.2858303
Meer weten?
Klaar om cyber security en compliance eenvoudig en toegankelijk te maken?